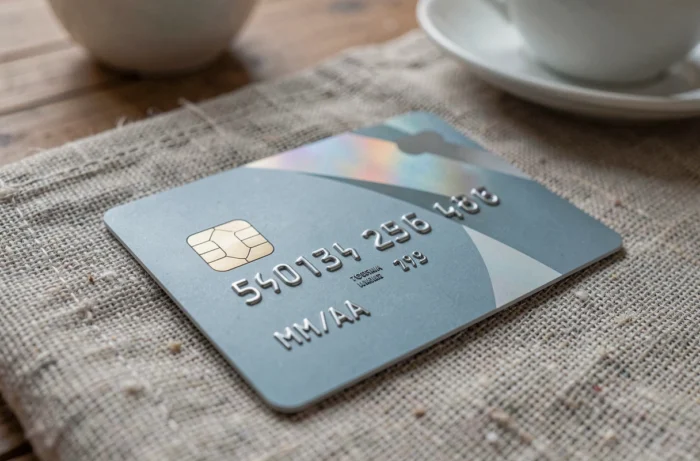
Compilate un modulo di pagamento online e il sito vi chiede di inserire « MM/AA ». Due campi, quattro cifre, eppure questo codice provoca regolarmente esitazioni. MM/AA indica la data di scadenza della vostra carta di credito, espressa in mese e poi in anno. È un dato semplice, ma il suo ruolo nella catena di pagamento va oltre una semplice formalità di inserimento.
Carta scaduta e pagamento contactless: una falla reale
I concorrenti trattano la data MM/AA come un blocco assoluto. La realtà tecnica è più sfumata. Ricercatori in cybersicurezza hanno dimostrato che una carta Visa fisicamente scaduta può ancora essere utilizzata per pagamenti contactless.
La data di scadenza viene trasmessa come un semplice dato di conformità nel protocollo NFC. Durante attacchi mirati, questo dato può essere alterato in transito prima di raggiungere il terminale. Il terminale valida quindi la transazione come se la carta fosse ancora attiva.
Per i titolari di carta, la conseguenza pratica è chiara: una carta scaduta non viene automaticamente disattivata. Quando ricevete la vostra nuova carta, non gettate l’anziana in un cestino senza precauzioni. Ritagliate il chip e la banda magnetica prima di liberarvene.
Un altro caso merita attenzione. Quando una carta è registrata in un wallet digitale (Apple Pay, Google Pay), il certificato di sicurezza del wallet può avere una durata diversa dalla data MM/AA stampata sulla plastica. In pratica, ciò significa che un pagamento mobile può funzionare dopo la scadenza fisica della carta, finché il certificato del wallet rimane valido.
Se desiderate comprendere il codice mm aa su una carta di credito nei dettagli, questa distinzione tra data visibile e data reale di validità è un punto spesso trascurato.
MM/AA durante un acquisto online: cosa verifica realmente il sistema
Quando inserite la vostra data di scadenza su un sito di e-commerce, questa informazione non viene verificata da sola. Fa parte di un insieme di dati trasmessi alla rete bancaria.
Ecco cosa il sistema confronta simultaneamente:
- Il numero di carta a sedici cifre, che identifica il vostro conto e la vostra banca emittente.
- La data MM/AA, che conferma che la carta è valida secondo i registri dell’emittente.
- Il codice CVV (i tre numeri sul retro), che prova che avete fisicamente la carta in mano.
- L’autenticazione rafforzata (3D Secure, validazione tramite app bancaria), che conferma la vostra identità come titolare.
La sola data di scadenza non è mai sufficiente per autorizzare un pagamento. Se un truffatore dispone solo del numero di carta e della data MM/AA, il CVV e l’autenticazione forte bloccano la transazione nella maggior parte dei casi.
Avete mai visto il vostro pagamento rifiutato mentre la vostra carta è valida? L’errore più comune è l’inversione tra mese e anno. Se la vostra carta scade a marzo 2027, il campo attende « 03/27 » e non « 27/03 ». Alcuni moduli mostrano MM/AAAA (con l’anno in quattro cifre), altri MM/AA (due cifre). Controllate sempre il formato richiesto dal sito prima di digitare.
Rinnovo della carta di credito: cosa cambia per i vostri abbonamenti
La vostra carta scade l’ultimo giorno del mese indicato. Una carta che mostra 09/26 rimane utilizzabile fino al 30 settembre 2026 incluso. Il primo ottobre, non sarà più accettata.
La maggior parte delle banche invia la nuova carta alcune settimane prima della scadenza. Ma ricevere il nuovo plastico non è sufficiente. Ogni abbonamento registrato con la vecchia carta deve essere aggiornato manualmente.
I servizi interessati sono numerosi:
- Piattaforme di streaming (è richiesta la lettura del nuovo numero e della nuova data).
- Assicurazioni e mutue addebitate su carta.
- Abbonamenti ai trasporti, cloud storage, licenze software.
Al alcune reti (Visa, Mastercard) offrono un sistema di aggiornamento automatico dei dati della carta presso i commercianti partner. Questo meccanismo non copre tutti i commercianti. Se un addebito fallisce dopo il rinnovo, controllate i vostri dati bancari sul sito del servizio interessato prima di contattare la vostra banca.
Proteggere la data MM/AA e il CVV nella vita quotidiana
La data di scadenza è chiaramente visibile sul fronte della carta. Chiunque fotografi o memorizzi il fronte e il retro dispone del numero, della data e del CVV. Questi tre elementi sono sufficienti per tentare un acquisto su un sito privo di autenticazione forte.
Gestures concrete per limitare i rischi
Non comunicate mai la vostra data di scadenza per telefono o e-mail, anche a un interlocutore che afferma di essere la vostra banca. Nessun consulente bancario vi chiederà il vostro CVV o la vostra data MM/AA. Questo tipo di richiesta segnala sistematicamente un tentativo di frode.
Durante un pagamento in negozio, tenete la vostra carta nel vostro campo visivo. Un cameriere che porta la vostra carta fuori dalla vostra vista ha il tempo di annotare le informazioni necessarie per un acquisto online fraudolento.
Per gli acquisti su internet, preferite le carte virtuali usa e getta offerte dalla maggior parte delle banche online. Queste carte generano un numero, una data MM/AA e un CVV temporanei, validi per una sola transazione. Anche se questi dati vengono intercettati, diventano inutilizzabili dopo l’acquisto.
La data MM/AA rimane un anello della catena di sicurezza bancaria, non un lucchetto autonomo. La sua vera utilità risiede nella sua combinazione con gli altri elementi di autenticazione. Mantenere questo riflesso in mente significa già ridurre notevolmente il rischio di frode sui vostri pagamenti.