Você preenche um formulário de pagamento online, e o site pede para você inserir « MM/AA ». Dois campos, quatro dígitos, e ainda assim esse código provoca regularmente hesitações. MM/AA designa a data de validade do seu cartão de crédito, expressa em mês e depois em ano. É uma informação simples, mas seu papel na cadeia de pagamento vai além de uma simples formalidade de preenchimento.
Cartão expirado e pagamento por aproximação: uma falha real
Os concorrentes tratam a data MM/AA como um bloqueio absoluto. A realidade técnica é mais sutil. Pesquisadores em cibersegurança demonstraram que um cartão Visa fisicamente expirado ainda pode ser usado em pagamentos por aproximação.
A data de validade é transmitida como uma simples informação de conformidade no protocolo NFC. Durante ataques direcionados, essa informação pode ser alterada em trânsito antes de chegar ao terminal. O terminal valida então a transação como se o cartão ainda estivesse ativo.
Para os portadores de cartões, a consequência prática é clara: um cartão expirado não é automaticamente neutralizado. Quando você recebe seu novo cartão, não jogue o antigo em uma lixeira sem precauções. Corte o chip e a faixa magnética antes de se desfazer dele.
Outro caso merece atenção. Quando um cartão é registrado em uma carteira digital (Apple Pay, Google Pay), o certificado de segurança da carteira pode ter uma duração diferente da data MM/AA impressa no plástico. Na prática, isso significa que um pagamento móvel pode funcionar após a expiração física do cartão, desde que o certificado da carteira permaneça válido.
Se você deseja entender o código mm aa em um cartão de crédito em detalhes, essa distinção entre a data visível e a data real de validade é um ponto frequentemente ignorado.
MM/AA ao fazer uma compra online: o que o sistema realmente verifica
Quando você insere sua data de validade em um site de comércio, essa informação não é verificada sozinha. Ela faz parte de um conjunto de dados transmitidos à rede bancária.
Veja o que o sistema confronta simultaneamente:
- O número do cartão de dezesseis dígitos, que identifica sua conta e seu banco emissor.
- A data MM/AA, que confirma que o cartão está válido de acordo com os registros do emissor.
- O código CVV (os três dígitos no verso), que prova que você tem o cartão fisicamente em mãos.
- A autenticação reforçada (3D Secure, validação por aplicativo bancário), que confirma sua identidade como titular.
A data de validade sozinha nunca é suficiente para autorizar um pagamento. Se um fraudador tiver apenas o número do cartão e a data MM/AA, o CVV e a autenticação forte bloqueiam a transação na maioria dos casos.
Você já viu seu pagamento ser recusado mesmo com seu cartão válido? O erro mais frequente é a inversão entre o mês e o ano. Se seu cartão expira em março de 2027, o campo espera « 03/27 » e não « 27/03 ». Alguns formulários exibem MM/AAAA (com o ano em quatro dígitos), outros MM/AA (dois dígitos). Sempre verifique o formato solicitado pelo site antes de digitar.
Renovação do cartão de crédito: o que muda para suas assinaturas
Seu cartão expira no último dia do mês indicado. Um cartão exibindo 09/26 continua utilizável até 30 de setembro de 2026, inclusive. No primeiro de outubro, ele não é mais aceito.
A maioria dos bancos envia o novo cartão algumas semanas antes do vencimento. Mas receber o novo plástico não é suficiente. Cada assinatura registrada com o cartão antigo deve ser atualizada manualmente.
Os serviços afetados são muitos:
- Plataformas de streaming (a leitura do novo número e da nova data é necessária).
- Seguros e planos de saúde cobrados pelo cartão.
- Assinaturas de transporte, armazenamento em nuvem, licenças de software.
Algumas redes (Visa, Mastercard) oferecem um sistema de atualização automática dos dados do cartão junto aos comerciantes parceiros. Esse mecanismo não cobre todos os comerciantes. Se um débito falhar após a renovação, verifique seus dados bancários no site do serviço em questão antes de contatar seu banco.
Proteger a data MM/AA e o CVV no dia a dia
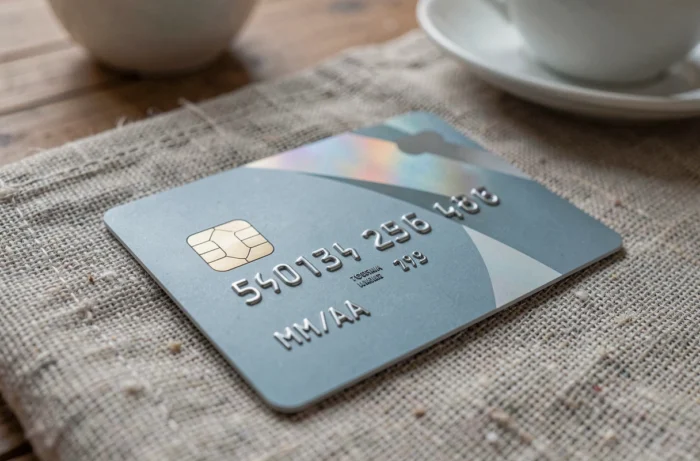
A data de validade está claramente visível na parte frontal do cartão. Qualquer pessoa que fotografa ou memoriza a frente e o verso tem acesso ao número, à data e ao CVV. Esses três elementos são suficientes para tentar uma compra em um site sem autenticação forte.
Ações concretas para limitar os riscos
Nunca compartilhe sua data de validade por telefone ou e-mail, mesmo com alguém que afirma ser seu banco. Nenhum consultor bancário pedirá seu CVV ou sua data MM/AA. Esse tipo de solicitação sinaliza sistematicamente uma tentativa de fraude.
Ao fazer um pagamento em loja, mantenha seu cartão à vista. Um garçom que leva seu cartão para fora de sua vista tem tempo para anotar as informações necessárias para uma compra online fraudulenta.
Para compras na internet, prefira os cartões virtuais de uso único oferecidos pela maioria dos bancos online. Esses cartões geram um número, uma data MM/AA e um CVV temporários, válidos para uma única transação. Mesmo que esses dados sejam interceptados, eles se tornam inutilizáveis após a compra.
A data MM/AA continua sendo um elo da cadeia de segurança bancária, não um cadeado autônomo. Sua verdadeira utilidade reside na combinação com outros elementos de autenticação. Manter esse reflexo em mente já reduz consideravelmente o risco de fraude em seus pagamentos.